היגיינת סייבר בעסק: למה הפרצה הגדולה היא אנושית, ואיך הדרכה קבועה סוגרת אותה
אנטי-וירוס, חומת אש ומערכות ניטור שומרים על המידע של העסק מפני פריצה וגניבה. אבל את המייל עם החשבונית המזויפת פותח בן אדם, וגם את הסיסמה באתר המתחזה מקליד בן אדם. התוקפים יודעים את זה היטב, ולכן הם מכוונים יותר ויותר אל העובדים ולא אל המערכות.
במאמר הזה נסביר מהי היגיינת סייבר, אילו איומים עסקים פוגשים בפועל, ואיך בונים הדרכת עובדים שהופכת את כללי הזהירות לחלק טבעי מיום העבודה.
מהי היגיינת סייבר ולמה היא קריטית לעסק
היגיינת סייבר (או היגיינה דיגיטלית) היא אוסף של הרגלים יומיומיים שמקטינים את הסיכון לפריצה ולדליפת מידע: איך בוחרים סיסמה, איך בודקים מייל לפני שלוחצים, מתי מעדכנים תוכנות, ומאיפה פותחים מסמכי עבודה.
טעות אחת יכולה לעלות הרבה יותר ממה שנדמה. נניח שמנהל מכירות משתמש באותה סיסמה גם למייל של העבודה וגם לאפליקציה של משלוחי אוכל. מאגר המשתמשים של האפליקציה דולף, התוקפים מנסים את אותה סיסמה על המייל הארגוני, ומשם הדרך ל-CRM עם פרטי הלקוחות קצרה.
הנזק הכספי מורכב מכמה חלקים: השבתה של מערכות, שחזור מידע, דמי כופר במתקפת כופרה, וקנסות. את הפגיעה במוניטין קשה יותר לכמת, אבל לא פעם היא היקרה מכולן. לקוחות עוברים למתחרים, והכתבה על הפריצה נשארת ברשת עוד שנים.

למה דווקא העובדים הם היעד המרכזי של התוקפים
לפרוץ למערכת מוגנת היטב זה יקר ואיטי: צריך למצוא חולשה, לכתוב כלי ולעקוף את אמצעי ההגנה. לשכנע אדם לפתוח קובץ או להקריא קוד שקיבל ב-SMS זה מהיר וכמעט בחינם. התוקף בוחר בדרך הקלה, וברוב המקרים היא עוברת דרך עובד.
לפי דוח DBIR של Verizon לשנת 2025, בכ-60% מאירועי דלף המידע שנבדקו היה מעורב הגורם האנושי. גם בישראל התמונה דומה: מוקד 119 של מערך הסייבר הלאומי קיבל ב-2025 כ-26.5 אלף דיווחים, ויותר ממחציתם עסקו בפישינג.
המתקפות נשענות על תגובות רגילות לגמרי של אנשים בעבודה: הרצון לעזור לעמית, לענות מהר למנהל, לא לעכב תשלום לספק. הנדסה חברתית, כלומר מניפולציה פסיכולוגית שדוחפת אדם לעקוף את כללי האבטחה, לוחצת על כמה כפתורים מוכרים:
- דחיפות. "צריך לשלם עד סוף היום, אחרת המשלוח מבוטל".
- סמכות. מייל או שיחה בשם המנכ"ל, הבנק או רשות ממשלתית.
- פחד. "החשבון שלך נחסם", "נפתחה נגדך חקירה".
- רווח וסקרנות. בונוס, מענק, קובץ בשם "טבלת שכר עובדים".
- רצון לעזור. "עמית מהסניף לא מצליח להתחבר, תעביר לו את הגישה".
ככל שהעומס גדול יותר והמשימות נערמות, כך הטריגרים האלה עובדים טוב יותר. פשוט אין זמן לעצור ולבדוק.
האיומים שעסקים פוגשים הכי הרבה
פישינג ווישינג
פישינג הוא מיילים והודעות שנועדו לחלץ מכם מידע או לגרום לכם לפתוח קובץ זדוני. וישינג (Vishing, קיצור של voice phishing) הוא אותו תרגיל, רק בטלפון.
תרחיש טיפוסי: עובד מקבל שיחה מ"איש התמיכה של ה-IT", שפונה אליו בשמו ומבקש שיקריא את הקוד שהגיע ב-SMS, "כדי להגדיר מחדש את הגישה ל-VPN". השיחה נשמעת אמינה, כי את השמות ואת שמות המערכות התוקף אסף מראש ברשת: מאתר החברה, ממודעות הדרושים ומהפרופילים של העובדים ברשתות החברתיות.

פריצה לחשבונות באמצעות סיסמאות גנובות
סיסמאות מגיעות לתוקפים ממאגרים שדלפו משירותים אחרים, או מתוכנות גניבה (stealers) ששולפות את מה שנשמר בדפדפן. לפי חברת מודיעין הסייבר Flashpoint, רק בחצי הראשון של 2025 נגנבו כך יותר מ-1.8 מיליארד פרטי התחברות.
מי שנכנס לתיבת המייל של העבודה יכול לאפס סיסמאות לשירותים אחרים ולהתחיל לשלוח הודעות בשם העובד. מייל שמגיע מהכתובת האמיתית של עמית מעורר הרבה יותר אמון, ולכן חשבון פרוץ אחד הופך לא פעם לנקודת הכניסה למתקפה על כל החברה ועל הלקוחות שלה.
דליפות מידע דרך עובדים
רוב הדליפות קורות בלי שום כוונה רעה. מייל שנשלח לנמען הלא נכון עם שם דומה, מסמך בענן שפתוח לכל מי שיש לו קישור, רשימת לקוחות שנשמרה בענן הפרטי כדי לעבוד מהבית. דליפות מכוונות נדירות יותר, אבל יקרות יותר, למשל כשעובד שעוזב לוקח איתו את מאגר הלקוחות למעסיק החדש.
בשני המקרים עוזרים שני דברים: הרשאות גישה מדורגות, ותרבות ארגונית שבה מקובל לדווח על טעות מיד. ככל שמי שאחראי על אבטחת המידע שומע מוקדם יותר על מייל שנשלח בטעות, כך גדל הסיכוי לבטל את הגישה בזמן.
הכלל הזה נכון גם לכלים שמחברים לעסק. כשמטמיעים אוטומציה לעסקים או סוכן AI לעסקים שניגשים למידע של החברה, מגדירים להם הרשאות מראש, באותה קפדנות כמו לעובד חדש. אצלנו העבודה מתחילה בגישת קריאה בלבד, ורק אחר כך מרחיבים.
מתקפות בוואטסאפ ושיחות מזויפות מ"המנהל"
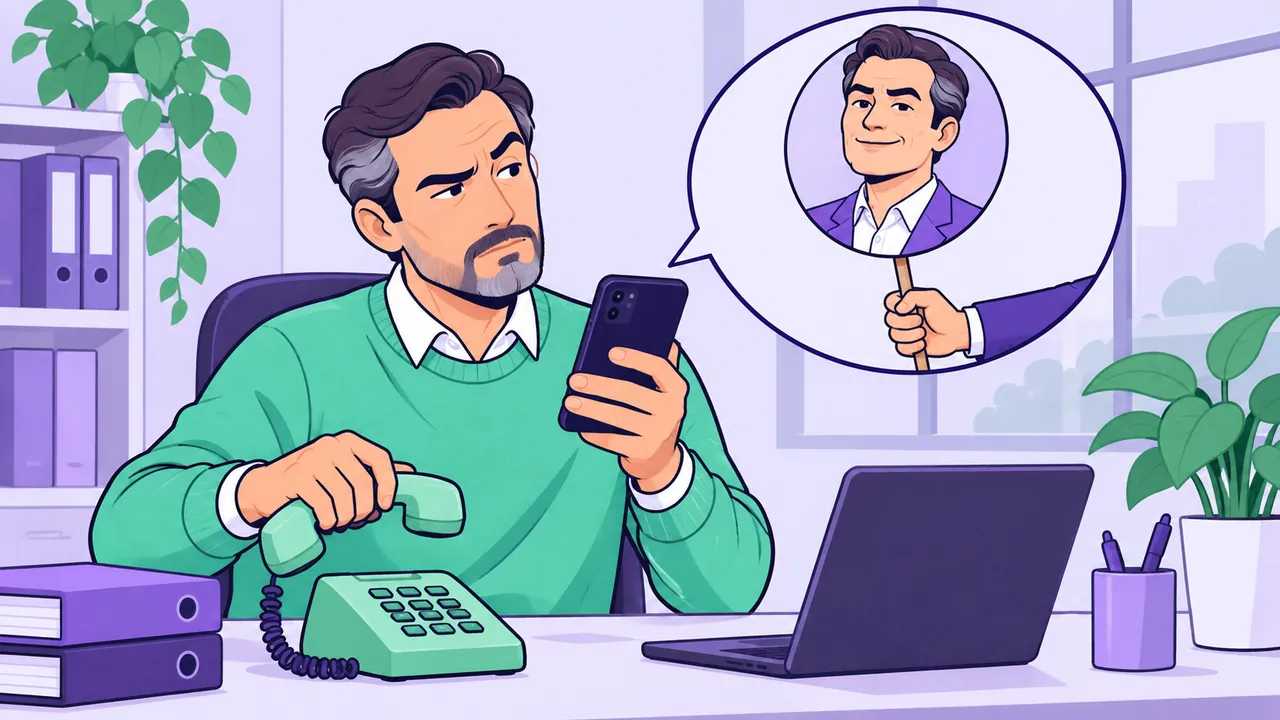
זיוף הקול של מנהל כבר מזמן לא מדע בדיוני. בסקר של Gartner מ-2025, 44% מהארגונים דיווחו שעובדים שלהם קיבלו לפחות שיחה אחת עם קול שזויף ב-AI. התרגיל, שמוכר בשם הונאת מנכ"ל (CEO fraud), מתקדם בכמה צעדים. עובד מקבל הודעה מ"המנהל". התמונה, השם והתפקיד אמיתיים, ונלקחו מהרשתות החברתיות או מאתר החברה. "המנהל" מזהיר שעוד מעט יתקשר "נציג של הרגולטור" או "מי שמלווה את הביקורת", ומבקש לא לספר לאף אחד.
אחר כך מגיעה השיחה, ואיתה הבקשה להעביר כסף ל"חשבון מאובטח" או למסור מידע. יותר ויותר פעמים מצורפת להתכתבות גם הודעה קולית, שנוצרה ב-AI מתוך הקלטות אמיתיות של המנהל.
ההיקפים כבר נמדדים במיליונים. בתחילת 2024 עובד במשרד של חברת ההנדסה Arup בהונג קונג העביר לתוקפים כ-25 מיליון דולר, אחרי שיחת וידאו עם "סמנכ"ל הכספים" ועם כמה "עמיתים". לפי משטרת הונג קונג, כל שאר המשתתפים בשיחה היו דיפ-פייק.
מה שמגן מפני תרגיל כזה הוא כלל פשוט: כל בקשה חריגה שנוגעת לכסף או להרשאות מאמתים בערוץ אחר. מתקשרים למנהל למספר שמכירים, או שואלים אותו פנים אל פנים.
איך בונים הדרכת היגיינת סייבר קבועה בעסק
היגיינת סייבר אי אפשר לקנות ואי אפשר להתקין. אפשר רק להטמיע אותה בצוות, כמו כל הרגל טוב. לכן הרצאה חד-פעמית לא מספיקה, וצריך עבודה קבועה.
1. בדקו מה רמת המודעות של העובדים היום. העבירו מבחן קצר של 10 עד 15 שאלות, שלחו מייל פישינג לניסיון, ובררו מול ה-IT כמה עובדים הפעילו אימות דו-שלבי ובכמה מכשירים חסרים עדכונים.
2. כתבו דף כללים קצר להיגיינת סייבר. רכזו בו את כללי העבודה עם מערכות החברה ועם המידע שלה. חובה לכתוב גם מה עושים כשמשהו משתבש: למי פונים ואיך, ולאן מעבירים מייל חשוד. אפשר לצרף גם את מוקד 119 של מערך הסייבר הלאומי, שפועל מסביב לשעון. והכי חשוב, הדגישו שמי שמדווח על טעות לא נענש.

3. קיימו הדרכות חובה. את הדרכת הפתיחה עוברים כולם, כולל ההנהלה. מי שאחראי על אבטחת המידע או על ה-IT מסביר בה איך בנויות המתקפות הנפוצות ומראה דוגמאות. ההדרכות הקבועות, פעם ברבעון למשך 20 עד 30 דקות, עוסקות בתרגילי הונאה חדשים ובניתוח של אירועים אמיתיים, בלי שמות, שקרו בחברה עצמה או בענף.
4. תרגלו עם סימולציות פישינג. מייל ניסיון שמחקה מתקפה אמיתית מאמן את העובדים לזהות אותה בתנאי עבודה רגילים, כשאף אחד לא מצפה לבדיקה. שלחו סימולציה פעם בחודש או פעם ברבעון, והחליפו תרחישים: הודעה על משלוח, בקשה לאיפוס סיסמה, הזמנה לפגישה מ"שותף עסקי".
5. שמרו על הדרכה קצרה וקבועה. מיקרו-למידה היא פורמט שבו החומר מחולק ליחידות של 3 עד 5 דקות. קל לשלב אותה ביום העבודה, וחזרה קבועה מקבעת התנהגות טוב יותר מהרצאה ארוכה פעם בשנה.
6. שלבו את היגיינת הסייבר בקליטת עובדים חדשים. תוקפים אוהבים לכוון לעובדים חדשים: הם עדיין לא מכירים את כולם, לא מבינים את התהליכים הפנימיים, ומשתדלים למלא כל בקשה מהר. לכן כדאי לעבור על הכללים כבר ביום הראשון, לפני שמחלקים את כל ההרשאות.
7. מנו נאמני סייבר במחלקות. אלה יכולים להיות עובדים שמבינים באבטחה דיגיטלית קצת יותר מהשאר ומוכנים לחלוק את הידע. לא חייבים אנשי IT: בכל מחלקה יתאים לתפקיד מי שהנושא מעניין אותו. נאמן כזה מספר על תרגילי הונאה חדשים, עוזר להגדיר מנהל סיסמאות ועונה על שאלות קטנות לפני שהן הופכות לבעיות גדולות.
שאלות נפוצות על היגיינת סייבר
מהי היגיינת סייבר בעסק?
אוסף של הרגלים יומיומיים של העובדים שמקטינים את הסיכון לפריצה ולדליפת מידע: סיסמאות חזקות, בדיקת מיילים לפני לחיצה, עדכון תוכנות, וגישה למידע רק למי שצריך.
כל כמה זמן כדאי להדריך עובדים בנושא סייבר?
הדרכת פתיחה אחת לכולם, כולל ההנהלה, ואחריה הדרכה קצרה של 20 עד 30 דקות פעם ברבעון. מומלץ להוסיף סימולציית פישינג פעם בחודש או ברבעון, ולעבור על הכללים עם כל עובד חדש כבר ביום הראשון.
מה עושים אם עובד לחץ על קישור חשוד?
מדווחים מיד למי שאחראי על אבטחת המידע או על ה-IT, מחליפים סיסמאות של חשבונות שייתכן שנחשפו, ואם צריך, מדווחים גם למוקד 119 של מערך הסייבר הלאומי. החשוב ביותר הוא לדווח מהר ובלי חשש מעונש.
האם גם עסק קטן צריך הדרכת סייבר לעובדים?
כן. תוקפים לא בוחרים לפי גודל החברה אלא לפי הדרך הקלה ביותר להיכנס, ועסק קטן עם סיסמה אחת משותפת הוא יעד קל. ההרגלים הבסיסיים לא עולים כסף: סיסמאות שונות, אימות דו-שלבי ובדיקת בקשות חריגות בערוץ אחר.
בונים מערכת חדשה או מכניסים AI לתהליכי העבודה?
הרגלים טובים של עובדים הם חצי מההגנה. החצי השני הוא מערכת שבנויה נכון: הרשאות מדורגות, גישה למידע רק למי שצריך, ותהליך שלא קורס בגלל טעות של אדם אחד. בשיחה של 30 דקות נבדוק יחד איך זה נראה אצלכם. ללא עלות וללא התחייבות.
לתיאום שיחה או בטלפון 072-393-6470